KOMENTAR

18/05/15

lomba selfie topeng anon & masker 3d

Ayoo!!
Ikutan lomba selfie pakai topeng anonymousmu dan masker 3dmu
Lomba bertemakan Ramadhan

JENIS LOMBA

-       FOTO SELFI RAMADHAN

SYARAT PESERTA

1.       Semua Usia, Laki-Laki Dan Wanita
2.       Memakai pakaian syar’ie dan berjilbab bagi wanita
3.       Mempunyai akun FACEBOOK Pribadi


KETENTUAN FOTO SELFI
1.       Memakai Topeng Anonymous / Masker 3D
2.       Menyertakan kata singkat pesan ramadhan
3.       Menyertakan nama akun web kami “ www.icmediastore.com” ditulis/print out di kertas atau sejenisnya.


KETENTUAN LOMBA
1.       Peserta mendaftarkan dirinya dengan cara ketik DAFTARNAMAakunfacebook
Contoh : DAFTAR MARTONO https://www.facebook.com/aidi71?ref=ts&fref=ts kirim ke kolom komentar di bawah, tunggu konfirmasi dan kami akan membalas dengan nomor peserta
2.       Peserta mengeLIKE Fasnpage ICMEDIA klik disini Fanspage ICMEDIA
3.       Share iklan LOMBA di facebook sebagai bukti anda membaca dan mengikuti lomba ini klik FOTO
4.       Foto selfie personal atau group
5.       Upload foto anda ke fanspage kami
6.       1 peserta hanya bisa upload 1 Foto saja dan tidak diperkenankan upload lebih dari satu foto.

KRETERIA PENILAIAN
1.       Hasil Foto Selfi Asli dan tidak menggunakan edit Photoshop/ sejenisnya
2.       Foto Unik,menarik dan kompetibel
3.       Selogan sesuai dengan tema yaitu Ramadhan
4.       Jumlah like terbanyak

WAKTU PERLOMBAAN
 Periode 1  :  HARI SENIN, 18 MEI 2015 – 1 JULI 2015 M.
 Periode 2  :


PENGUMUMAN PEMENANG
Pemenang akan diumumkan pada tangga 3 Juli 2015 melalui web kamiwww.icmediastore.com dan pemenang diharap segera mengirim ongkos kirim sesuai daerahnya.


HADIAH PEMENANG

JUARA 1 : Jaket Anonymous, Topeng Anonymous Ory Denmark, soufenir
Juara  2  : Kaos Anonymous, Topeng Anonymous Ory Denmark dan soufenir
Juara  3  : Topeng Anonymous Ory Denmark dan soufenir.


Hati-hati terhadap segala penipuan, lomba ini tidak dipungut biaya alias “GRATIS”

CONTACT PERSON PANITIA

Adi : 085810710717
PIN : 79B2EA75
Office : 085810302005  PIN : 29DC44FA
Telaga Murni raya 2 Blok E6 No.20 Cikarang Barat Bekasi


CONTOH FOTO SELFI


CONTOH KATA SINGKAT RAMADHAN

·        -  PUASA RAMADHAN YUK
·        -  HARI GINI GAK PUASA?? CAPE DEH
·         - ORANG ISLAM TU KUDU PUASA
·         - PUASA SEBULAN PENUH YUK
·         - PUASANYA GAK BOLEH BOLONG YAA
·       -   DLL
Informasi lebih lanjut di www.icmediastore.com

08/04/15

web shell

  Happy milad =))
Share shell wso [ web shell by orb ]

   Shell ini shell yang di pake wildan buat ngehack situs Sby loh >.<
Tapi itu gak penting , yang penting kegunaanya ..

   Screenshot :


   Fitur :
- Upload , Make , Copy , Delete - Folder / File
- Console
- Sec.Info [ Server Security Information ]
- Sql browser - Mysql / PostgreSql
- Execution Php code
- Bypass Safe mode
- String conversions
- Bruteforce - Ftp / Mysql / Postgresql
- Bind port / Backconnect

   Silahkan liat source codenya :
http://tny.cz/4a89ce5c

   Regards !!

EgyShell-toolkit

Halo selamat siang
Kali ini saya akan share " EgyShell Team - Toolkit [Priv8] "
Berikut penampakannya ..


Keren kan Fiture-Fiturenya ?? , jadi ayo monggo di download ..   
https://www.mediafire.com/?tfb11glhu91wubk

Jangan lupa Sundulnya gan , Jangan kasih saya eatbrick:
Xixixixi , Sekian dan terima kasih .

tool md5 CRACK

Tidak semua hash md5 bisa di crack di situs penyedia md5 decrypt ..
ada juga yang tidak bisa justru oleh sebab itu kita dapat memakai tool ini md5cracker
pada dasarnya tool ini bekerja seerti brute force akan ditebak satu satu sampek ketemu hashnya ..

Peralatan yang diperlukan cuma 1 yaitu anda harus mengisntall Perl pada OS anda
Untuk cara install Perl cari aja di google tinggal download dan install
Ini tool nya 
MD5cracker

untuk scriptnya bisa di copas ke notepade kemudian di save dengan formal  ".pl"
#!/usr/bin/perl

# use strict; Sorry next time i'll use it ;)
# MD5 Hash Bruteforce Kit
# by Iman Karim (iman.karim@smail.inf.fh-bonn-rhein-sieg.de)
# URL : http://home.inf.fh-rhein-sieg.de/~ikarim2s/
# Date : 11.02.2007
# Info[0] : This Cracker is by far not the fastest! But it helped me alot to find "lost" passwords ;)
# Info[1] : Written under Kubuntu Linux (Throw away Windows!)
# Info[2] : If you can code a bit perl, you can modify it to crack sha etc too...
# Greets to: Invisible!

$ver = "01";

$dbgtmr = "1"; #Intervall of showing the current speed + lastpassword in seconds.


if ($dbgtmr<=0){ die "Set dbgtmr to a value >=1 !\n";};
use Digest::MD5 qw(md5_hex);
use Time::HiRes qw(gettimeofday);

if ($ARGV[0]=~"a") {
$alpha = "abcdefghijklmnopqrstuvwxyz";}
if ($ARGV[0]=~"A") {
$alpha = $alpha. "ABCDEFGHIJKLMNOPQRSTUVWXYZ";}
if ($ARGV[0]=~"d") {
$alpha = $alpha."1234567890";}

if ($ARGV[0]=~"x") {

$alpha = $alpha. "!\"\$%&/()=?-.:\\*'-_:.;,";}

if ($alpha eq "" or $ARGV[3] eq "") {usage();};
if (length($ARGV[3]) != 32) { die "Sorry but it seems that the MD5 is not valid!\n";};

print "Selected charset for attack: '$alpha\'\n";
print "Going to Crack '$ARGV[3]'...\n";

for (my $t=$ARGV[1];$t<=$ARGV[2];$t++){
crack ($t);
}

sub usage{
print "\n\nMD5 Hash Bruteforce Kit v_$ver\n";
print "by Iman Karim (iman.karim\@smail.inf.fh-bonn-rhein-sieg.de)\n";
print "http:\/\/home.inf.fh-rhein-sieg.de\/~ikarim2s\/\n\n";
print "USAGE\n";

print "./md5crack <charset> <mincount> <maxcount> <yourMD5>\n";
print " Charset can be: [aAdx]\n";
print " a = {'a','b','c',...}\n";
print " A = {'A','B','C',...}\n";
print " d = {'1','2','3',...}\n";
print " x = {'!','\"',' ',...}\n";
print "EXAMPLE FOR CRACKING A MD5 HASH\n";
print "./md5crack.pl ad 1 3 900150983cd24fb0d6963f7d28e17f72\n";
print " This example tries to crack the given MD5 with all lowercase Alphas and all digits.\n";
print " MD5 Kit only tries combinations with a length from 1 and 3 characters.\n-------\n";
print "./md5crack.pl aA 3 3 900150983cd24fb0d6963f7d28e17f72\n";
print " This example tries to crack the given MD5 with all lowercase Alphas and all uppercase Alphas.\n";
print " MD5 Kit only tries passwords which length is exactly 3 characters.\n-------\n";
print "./md5crack.pl aAdx 1 10 900150983cd24fb0d6963f7d28e17f72\n";
print " This example tries to crack the given MD5 with nearly every character.\n";
print " MD5 Kit only tries combinations with a length from 1 to 10 characters.\n";
die "Quitting...\n";

}

sub crack{
$CharSet = shift;
@RawString = ();
for (my $i =0;$i<$CharSet;$i++){ $RawString = 0;}

$Start = gettimeofday();
do{
  for (my $i =0;$i<$CharSet;$i++){
   if ($RawString[$i] > length($alpha)-1){
    if ($i==$CharSet-1){
    print "Bruteforcing done with $CharSet Chars. No Results.\n";
    $cnt=0;
    return false;
   }
   $RawString[$i+1]++;
   $RawString[$i]=0;
   }
  }

###################################################

   $ret = "";
   for (my $i =0;$i<$CharSet;$i++){ $ret = $ret . substr($alpha,$RawString[$i],1);}
   $hash = md5_hex($ret);
   $cnt++;
   $Stop = gettimeofday();
   if ($Stop-$Start>$dbgtmr){
    $cnt = int($cnt/$dbgtmr);
    print "$cnt hashes\\second.\tLast Pass '$ret\'\n";
    $cnt=0;
    $Start = gettimeofday();
   }
            print "$ARGV[3] != $hash ($ret)\n";
   if ($ARGV[3] eq $hash){
    die "\n**** Password Cracked! => $ret\n";
   }

###################################################

  #checkhash($CharSet)."\n";

  $RawString[0]++;
}while($RawString[$CharSet-1]<length($alpha));
}

sub checkhash{
$CharSet = shift;
$ret = "";
for (my $i =0;$i<$CharSet;$i++){ $ret = $ret . substr($alpha,$RawString[$i],1);}
$hash = md5_hex($ret);
$cnt++;
$Stop = gettimeofday();
if ($Stop-$Start>$dbgtmr){
  $cnt = int($cnt/$dbgtmr);
  print "$cnt hashes\\second.\tLast Pass '$ret\'\n";
  $cnt=0;
  $Start = gettimeofday();
}

if ($ARGV[3] eq $hash){
  die "\n**** Password Cracked! => $ret\n";
}


}


1.72 KB, Downloads: 2
Price: 50 Money  [Payments Log]  [Buy]
md5cracker.pl

semua tentang Hash dan enkripsi

Silahkan dipelajari ciri2 hash password yang sering di gunakan

1.MD4 (Message-Digest algortihm 4)
- MD4 dibuat oleh Ronald Rivest pada Oktober 1990, MD4 adalah hash function yang dipakai sebelum MD5, namun karena banyaknya kelemahan MD4 membuatnya diganti oleh MD5.
- panjang 16 bytes (32 karakter)
- contoh : 31d6cfe0d16ae931b73c59d7e0c089c0
2. MD5 (Message-Digest algortihm 5)
- MD5 di desain oleh Ronald Rivest pada tahun 1991 untuk menggantikan hash function sebelumnya, MD4. Pada tahun 1996 (http://id.wikipedia.org/wiki/MD5)
- digunakan di phpBB v2.x, Joomla versi dibawah 1.0.13 dan digunakan oleh beberapa CMS dan forum
- panjangnya 16 bytes (32 karakter)
- contoh : c4ca4238a0b923820dcc509a6f75849b
3. MD5($pass.$salt)
- Digunakan di WB News, Joomla versi 1.0.13 dan versi diatasnya
- panjang 16 bytes (32 karakter)
- hash yang satu ini dimulai dari hashnya duluan kemudian dilanjutkan oleh saltnya
- contoh : 6f04f0d75f6870858bae14ac0b6d9f73
4. MD5($salt.$pass)
- Digunakan di osCommerce, AEF, Gallery dan beberapa CMS lainnya
- panjang 16 bytes (32 karakter)
- hash yang satu ini dimulai dari saltnya duluan kemudian dilanjutkan oleh hashnya
- contoh : f190ce9ac8445d249747cab7be43f7d
5. md5(md5($pass).$salt)
- Digunakan di vBulletin, IceBB dan cms lainnya
- panjang 16 bytes (32 karakter)
- contoh : 6011527690eddca23580955c216b1fd2
6. MD5(WordPress)
- Digunakan di wordpress
- panjangnya 17 bytes (34 karakter)
- hashnya dimulai oleh tanda $P$ kemudian dilanjutkan oleh sebuah karakter (karakter yg paling sering dipakai adalah huruf “B”) kemudian dilanjutkan oleh saltnya (8 karakter yg disusun secara acak, dalam contoh ini saltnya adalah “12345678″) lalu dilanjutkan oleh hashnya
- contoh : $P$B123456780BhGFYSlUqGyE6ErKErL01
7. MD5(phpBB3)
- Digunakan di CMS phpBB 3.x.x
- panjangnya 17 bytes (34 karakter)
- hashnya oleh tanda $H$ lalu dilanjutkan oleh sebuah karakter (karakter yg paling sering dipakai adalah nomor “9″), kemudian dilanjutkan dengan saltnya (8 karakter yg disusun secara acak, dalam contoh yg saya berikan saltnya adalah “12345678″) kemudian dilanjutkan oleh hashnya
- contoh : $H$9123456785DAERgALpsri.D9z3ht120
8. SHA-1(Secure Hash Algorithm)
- Diciptakan oleh National Institue of Standars and Technology atau U.S. Federal Information Processing Standard digunakan oleh beberapa CMS dan beberapa forum
- panjangnya 20 bytes (40 karakter)
- contoh : 356a192b7913b04c54574d18c28d46e6395428ab
9. SHA-256(Secure Hash Algorithm)
- hashnya dimulai oleh tanda $5$ kemudian dilanjutkan dengan saltnya (8 karakter yg disusun secara acak, dalam contoh yg saya berikan saltnya adalah “12345678″) lalu dilanjutkan oleh karakter “$” kemudian dilanjutkan oleh hashnya
- panjang 55 karakter
- contoh : $5$12345678$jBWLgeYZbSvREnuBr5s3gp13vqi…
10. SHA-512(Secure Hash Algorithm)
- hashnya dimulai oleh tanda $6$ kemudian dilanjutkan dengan saltnya (8 karakter yg disusun secara acak, dalam contoh yg saya berikan saltnya adalah “12345678″) lalu dilanjutkan oleh karakter “$” kemudian dilanjutkan oleh hashnya
- panjang 98 karakter
- contoh : $6$12345678$U6Yv5E1lWn6mEESzKen42o6rbEm…
11. Base64
- algoritma yg berfungsi untuk encoding dan decoding suatu data ke dalam format ASCII. panjang maksimal 64 karakter hashnya terdiri dari A..Z, a..z dan 0..9, serta ditambah dengan dua karakter terakhir yang bersimbol yaitu + dan / serta satu buah karakter sama dengan “=”
- digunakan di beberapa forum dan CMS
- contoh : Y3liZXJfY3JpbWluYWw=

cara mendapatkan cc dengan mIRC

Hari gini siapa sich yang gak mau domain TLD? Apalagi buat kita-kita yang hobby ngeblog, pasti sangat bergengsi bila menggunakan domain TLD.. Sebelum ini kita sering dengar domain gratis dari Intuit.com yang di Populerkan oleh kaq Putra Cyber4rt Crew, tapi sayangnya domain tersebut hanya bisa di order 1 tahun, nah kali ini saya akan kasih solusinya bagi kalian yang ingin order domain sendiri supaya lebih puas dengan hasil keringat sendiri..

Pada tutorial ini, saya akan menjelaskan secara rinci dimulai dari mencari CC (Credit Card) untuk order domain itu sendiri, sampai mengorder domain kesukaan kalian, nah yang jadi permasalahan adalah, tidak semua situs penyedia domain akan begitu saja percaya dengan mudah domain yang anda order dengan CC hasil kita itu, namun ada begitu banyak situs yang mungkin manajemennya kurang mantep kali ya jadi begitu mudah percaya kalau CC itu bener milik kita.

Oke deh langsung saja.

Langkah yang pertama kalian harus punya dulu software mIRC yang bisa di donwload disini
Langkah yang kedua klik disini
Silahkan order terlebih dahulu domain yang anda inginkan.
Masukkan nama domain, situs yang saya contohkan hanya bisa order domain .com .net .org
Setelah itu klik SEARCH dan SUBMIT.
Setelah itu isi akan keluar tampilan seperti gambar dibawah.


Isi billing Billing Cycle Sesuka anda.
Jangan lupa memilih kartu kredit seperti gambar.
Ket :
Jika order 3 month (3 bulan) tidak ada bonus.
Jika order 6 month (6 bulan) bonus 2 bulan
Jika order 12 month (1 tahun) bonus 6 bulan
Jika order 24 month (2 tahun) bonus 1 tahun

Setelah itu, isi form di bawahnya seperti gambar.

Setelah prosec pendaftaran selesai, maka anda akan di suguh kan *ceile bahasanya* sebuah form untuk memasukkan kartu kredit untuk pembayaran..

Nah sampai disini, biarkan form itu istirahat, dan saatnya kita mencari CC untuk digunakan sebagai pembayaran domain yang kita order tadi.

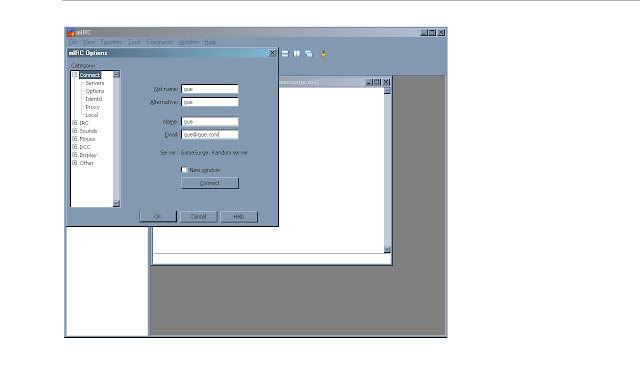
Saya asumsikan anda sudah mempunyai software mIRC, bagi yang udah punya ya udah tinggal tidur ajabuka mIRC kalian, klik Continue saja karena gak penting.. hahahah

Lalu keluar form baru untuk kita mengisi username, isi sesuai selera lalu klik Connect.

Masukkan alamat server-nya, biasanya saya pakai irc.underunix.asia
Perintah /s irc.underunix.asia
Kalau sudah konek, tunggu 300 detik.
Terus register dengan memasukkan pass + email
Perintah /msg NickServ passwordente emailente@blabla.com
Setelah berhasil, maka akan keluar passcode untuk kita.
Dan Ketikkan perintah berikut /msg NickServ IDENTIFY passcodekita


Setelah proses registrasi sudah selesai, maka saatnya join ke roomnya.
Perintahnya /j #unix
   
Ada beberapa kejadian mirc tidak bisa teregist karena harus ada persetujuan admin terlebih dahulu.
Kalau sudah masuk tinggal perhatikan saja sambil nunggu ada yang nyecan cc bisa sambil denger music ngemil atau facebookan perhatiin tulisan APPROVED! biasanya warna hijau kalau itu terlihat buruan dibungkus.
Lalu masukkan pada form orderan domain kita yang lagi nganggur tadi...
Tunggu prosesnya minimal 24 jam.
Setelah itu, check domain anda di who.is dan lihat, apakah sudah teregister dengan baik.?
Jika sudah, maka selamat anda telah mendapatkan domain yang anda inginkan..
Oia, CC ini juga bisa digunakan untuk hal lain, dan situs yang saya contohkan diatas bukan satu-satunya situs untuk mendapatkan domain, masih banyak yang lain, tapi usahakan mencari situs dari luar, jangan dari Indonesia...

dork admin panel terbaru

Nih gan,Ane punya Dork Baru Buat ente yg Suka Ngecrack Admin Panel .. Biasa'a admin panel gini Pass Defaultnya ya "admin" atau "123456" "qwerty" atau "admin123" ;P ya pokoknya sejenisnya gitu lah.. lumayan juga kalau kalian punya tool crack tapi ga tau admin panel'a di mana, mungkin dork ini bermanfaat gan..{:5_155:} jadi ga ada salah'a ane share.. monggo gan..


"inurl:admin/addproduct.asp"
"inurl:admin/user.asp"
"inurl:admin/addpage.php"
"inurl:admin/gallery.asp"
"inurl:admin/image.asp"
"inurl:admin/adminuser.asp"
"inurl:admin/productadd.asp"
"inurl:admin/addadmin.asp"
"inurl:admin/add_admin.asp"
"inurl:admin/add_admin.php"
"inurl:admin/addnews.asp"
"inurl:admin/addpost"
"inurl:admin/admin_detail.php"
"inurl:admin/admin_area.php"
"inurl:admin/product_add.php"
"inurl:admin/additem.php"
"inurl:admin/addstore.php"
"inurl:admin/addarticle.asp"
"inurl:admin/addfile.asp"
"inurl:admin/upload.php"
"inurl:admin/upload.asp"
"inurl:admin/addstory.php"
"inurl:admin/addshow.php"
"inurl:admin/addmember.asp"
"inurl:admin/addinfo.asp"
"inurl:admin/addcat.asp"
"inurl:admin/cp.asp"
"inurl:admin/productshow.asp"
"inurl:admin/addjob.asp"
"inurl:admin/addaccount.php"
"inurl:admin/manage.php"

Udah segitu aja dulu.. Itu juga ga bkalan habis ente Comot
Ga boleh Banyak2 ntar Nungging {:5_125:}hehe..
Good Luck gan..

Translate (penerjemah)

CHAT


iklan


Copyright © Faza-kun. All rights reserved. Template by CB Blogger & Templateism.com